TransReel
youtube · ru
Информационный ролик рассказывает о глобальной киберугрозе и ботнете Quad7, захватывающем устаревшие домашние и офисные роутеры для скрытных атак методом
Информационный ролик рассказывает о глобальной киберугрозе и ботнете Quad7, захватывающем устаревшие домашние и офисные роутеры для скрытных атак методом подбора паролей на учетные записи Microsoft 365 по всему миру. В видео разбираются механизмы уязвимостей, хронология реагирования на угрозу и базовые рекомендации по
Обновлено 28.10.2026
ИСТОЧНИКSTOP Using These TP-Link Routers! The Unpatchable Botnet Nightmare #cybersecurity #vulnerability
Открыть оригинал ↗Описание
Информационный ролик рассказывает о глобальной киберугрозе и ботнете Quad7, захватывающем устаревшие домашние и офисные роутеры для скрытных атак методом подбора паролей на учетные записи Microsoft 365 по всему миру. В видео разбираются механизмы уязвимостей, хронология реагирования на угрозу и базовые рекомендации по защите домашних сетей.
Перевод
00:00 [Надпись на экране]: Ваш роутер: машина-призрак.
00:00 Знаете ту небольшую коробочку с мигающими лампочками в углу вашей комнаты? Ваш роутер. Вы, вероятно, считаете его защитником вашего интернет-соединения, верно?
00:08 Но что, если это не так? Что, если этот защитник на самом деле был призраком в машине, втайне работающим на кого-то другого?
00:15 Сегодня мы разберем довольно дикую глобальную киберугрозу, которая превращает устройство, которому вы доверяете, в оружие в скрытой цифровой войне.
00:22 [Надпись на экране]: Может ли ваш интернет тайно работать на кого-то другого?
00:22 Итак, с чего все это начинается? Что ж, все начинается с настоящей головоломки, над которой ломали голову команды безопасности по всему миру.
00:29 Они начали замечать тысячи этих чрезвычайно скрытных кибератак, нацеленных на крупные онлайн-сервисы. Цифровые следы были... ну, они были везде. А вот сами атакующие были совершенно невидимы.
00:40 [Надпись на экране]: 1. Глобальная сеть-призрак: невидимые атаки.
00:41 Для тех, кто это расследовал, это было буквально похоже на погоню за призраками. Перед ними была масштабная скоординированная кампания, но каждый раз, когда они пытались выследить злоумышленников, следы просто исчезали. Они растворялись в обычном шуме интернета, из-за чего остановить нападение казалось практически невозможным.
00:58 [Надпись на экране]: Учетные записи Microsoft 365 по всему миру подверглись крайне скрытным атакам типа «password spray».
00:58 Это не было просто случайным хаосом. Это была расчетливая, стратегическая атака. Цель — учетные записи Microsoft 365 в глобальном масштабе.
01:08 А метод, который они использовали, называется распылением паролей (password spraying). По сути, это перебор нескольких распространенных паролей для тысяч учетных записей.
01:14 Но они делали это очень специфическим, скрытным способом, призванным пройти прямо под радарами обычных систем безопасности.
01:21 [Надпись на экране]: Атаки выглядели так, будто исходили от тысяч легитимных домашних интернет-адресов, что делало их блокировку практически невозможной.
01:22 И вот часть, которая одновременно и гениальна, и действительно очень опасна. Атакующий трафик шел не с какой-то подозрительной серверной фермы, которую можно было бы просто выявить и занести в черный список.
01:30 Нет. Он был распределен по тысячам, десяткам тысяч совершенно легитимных домашних интернет-адресов.
01:36 То есть как такое заблокировать? Пришлось бы отрезать огромное количество ни в чем не повинных пользователей. Вся эта ситуация привела исследователей к довольно шокирующему открытию.
01:44 Итак, след вел не в какой-то укрепленный дата-центр или теневое сообщество хакеров. Он вел прямо в гостиные и домашние кабинеты по всему миру. Возможно, даже в такой, который очень похож на ваш.
01:54 Оружие не было каким-то продвинутым высокотехнологичным шпионским оборудованием. Это было нечто куда более распространенное.
02:00 [Надпись на экране]: Пробуждение: армия спящих агентов.
02:01 Источником всей этой сети-призрака оказались миллионы обычных маршрутизаторов для малых и домашних офисов — то, что мы называем SOHO-роутерами. Знаете, эти повседневные устройства, просто стоящие на полках и столах повсюду, были тайно захвачены и превращены в армию цифровых спящих агентов.
02:18 [Надпись на экране]: Ботнет: сеть зараженных устройств, тайно контролируемых злоумышленником для проведения масштабных кибератак.
02:18 Так как же ваш простой домашний роутер оказывается солдатом в глобальной кибератаке? Что ж, он становится частью того, что известно как ботнет.
02:24 И в данном конкретном случае вся эта масштабная операция стала возможной только потому, что у всех этих роутеров было несколько ключевых уязвимостей. Это сделало их идеальными ничего не подозревающими мишенями.
02:34 [Надпись на экране]: «Затронутые продукты достигли окончания срока обслуживания и больше не получают обновлений безопасности».
02:34 Это заявление прямо от производителя TP-Link попадает в самую суть проблемы.
02:38 Когда оборудование достигает окончания срока обслуживания или окончания жизненного цикла, это означает, что компания прекращает выпускать обновления безопасности. По сути, это легкая добыча.
02:47 Любая уязвимость, обнаруженная после этого момента, становится постоянной, неустранимой открытой дверью для злоумышленников.
02:53 [Надпись на экране]: 3. Анатомия взлома: как они проникают внутрь.
02:53 Хорошо, давайте перейдем к техническим деталям. Как именно они провернули этот цифровой взлом?
02:58 Это была не просто атака методом грубой силы. Нет, это было изящно. Это был хитроумный эксплойт из двух частей, который фактически действовал как отмычка, позволяя злоумышленникам незаметно разблокировать и полностью захватывать контроль над этими роутерами в любое удобное время.
03:11 [Надпись на экране]: Двухэтапный захват. Шаг 1: Кража ключей. Атакующий сначала использует брешь, чтобы украсть файл паролей роутера. Шаг 2: Открытие двери. С помощью этого украденного пароля эксплуатируется вторая уязвимость, дающая полный контроль.
03:11 Представьте это как двухэтапное проникновение. Это классическая связка из двух ударов, которую мы постоянно видим в сфере безопасности.
03:17 Сначала атакующие используют одну уязвимость, чтобы просто украсть учетные данные роутера — ключи от королевства, верно? И для этого им даже не нужен пароль.
03:25 Затем с этими украденными ключами в руках они просто входят через парадную дверь и эксплуатируют вторую уязвимость, чтобы получить полный контроль.
03:32 [Надпись на экране]: КЛЮЧ: Брешь в обходе аутентификации позволяет злоумышленникам завладеть учетными данными роутера без входа в систему.
03:33 Итак, давайте разберем это с технической стороны. Первая уязвимость — это отмычка. Это обход аутентификации, позволяющий злоумышленнику просто залезть внутрь и забрать файл с паролями.
03:42 Вторая — это сам захват. Как только они вошли с этими украденными учетными данными, они используют брешь — только подумайте — на странице родительского контроля, чтобы внедрять собственные вредоносные команды.
03:52 Это дает им высочайший уровень контроля, который только можно получить: root-доступ.
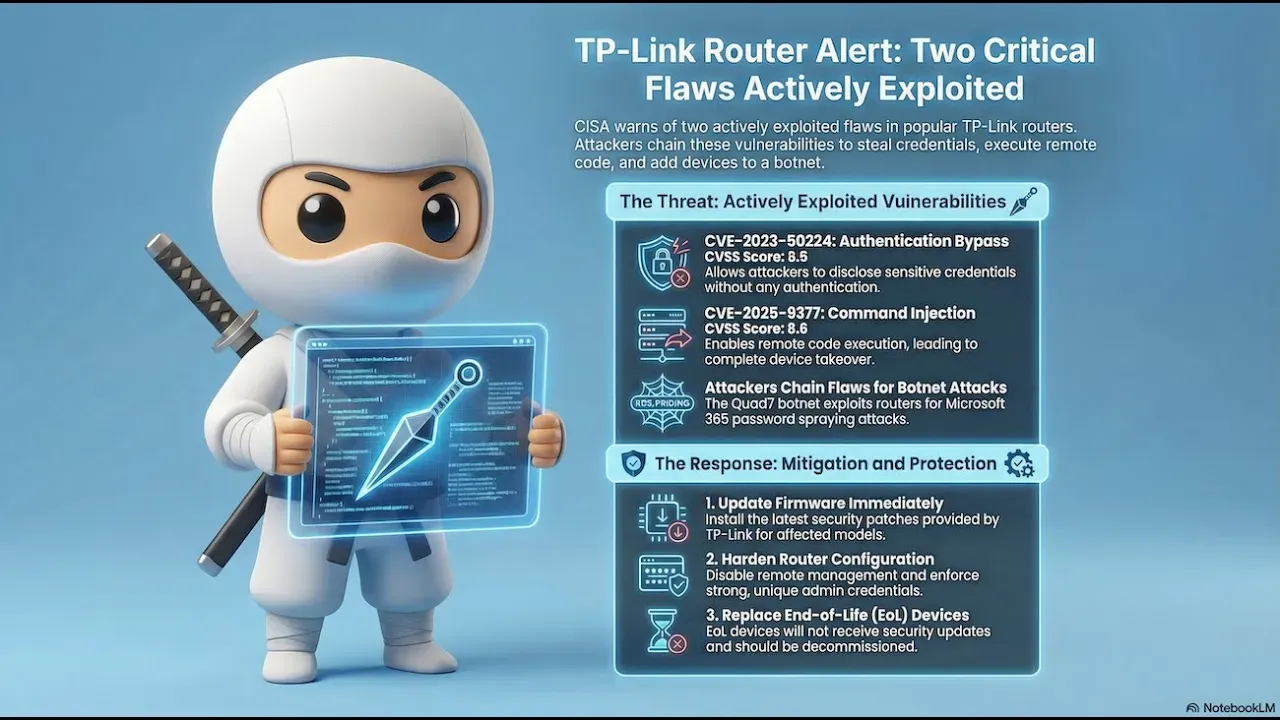
03:56 [Надпись на экране]: Связанные вместе, эти уязвимости создают критическую угрозу неаутентифицированного удаленного захвата. Оценка по шкале CVSS: CVE-2023-50224 («Ключ»), CVE-2025-9377 («Захват»).
03:57 Если вы посмотрите на официальные оценки критичности, то увидите, что каждая брешь сама по себе достаточно серьезна. Но реальная опасность, критическая угроза возникает, когда они объединены в цепочку.
04:06 Это классическая тактика, при которой злоумышленники объединяют пару проблем среднего уровня риска, создавая один катастрофический сбой с тяжелыми последствиями.
04:13 Конечный результат — полный захват устройства, выполненный удаленно, без необходимости иметь какие-либо учетные данные изначально.
04:18 [Надпись на экране]: 4. Разоблачение «Quad7»: кто за этим стоит?
04:18 Итак, теперь мы знаем оружие и точно знаем, как производился выстрел. Следующий критически важный фрагмент всей этой головоломки — атрибуция. Кто стоит во главе этой масштабной глобальной операции?
04:29 [Надпись на экране]: Имя ботнета: Quad7. Действующее лицо угроз: Storm-0940. Происхождение: связано с Китаем. Цель: атака методом распыления паролей на учетные записи M365.
04:29 Исследователям угроз безопасности удалось связать всю эту кампанию с группировкой, связанной с Китаем, которой они присвоили кодовое имя Storm-0940.
04:38 Эта группа управляет массивным ботнетом, который они называют Quad7, и одна из ее стратегических целей — компрометация учетных записей Microsoft 365 по всему миру.
04:48 [Надпись на экране]: Прокси Socks5: отмывание трафика. Входящие вредоносные данные. Очищенные исходящие данные / нормальный трафик.
04:48 И вот в чем загвоздка: ваш роутер не просто атакует других людей, он используется как маскировка.
04:54 Злоумышленники превращают каждое скомпрометированное устройство в так называемый прокси. Думайте об этом как о способе «отмывания» их атакующего трафика.
05:01 Направляя свои атаки через тысячи легитимных домашних IP-адресов, вся их вредоносная активность просто смешивается с обычным гулом интернета, из-за чего отследить их становится практически невозможно.
05:11 [Надпись на экране]: 5. Гонка со временем: угроза в тени.
05:12 Это открытие произошло не в одночасье. С точки зрения исследователей безопасности, эта угроза росла в тени годами.
05:19 И как только стал ясен полный масштаб операции, ее публичное обнародование положило начало скоординированному, действительно срочному реагированию.
05:26 [Надпись на экране]: Эскалация глобальной угрозы.
Февраль 2023: Первая уязвимость (CVE-2023-50224) конфиденциально раскрыта TP-Link.
Ноябрь 2024: TP-Link выпускает редкие обновления прошивки для устройств с истекшим сроком службы.
3 сентября 2025: CISA добавляет обе уязвимости в список обязательно исправляемых («Known Exploited»).
25 сентября 2025: Крайний срок для применения мер защиты федеральными агентствами США.
05:27 Эта временная шкала наглядно показывает жизненный цикл современной киберугрозы. Все началось еще в феврале 2023 года, когда исследователи впервые обнаружили брешь и поступили правильно: они конфиденциально и ответственно сообщили о ней в TP-Link. Это скоординированное раскрытие информации об уязвимостях в действии.
05:41 Но к ноябрю она уже эксплуатировалась настолько широко, что TP-Link пошла на редкий шаг: они выпустили исправление для продукта, снятого с производства.
05:48 Затем перенесемся в сентябрь 2025 года, когда Агентство по кибербезопасности правительства США, CISA, официально добавляет обе уязвимости в свой список обязательных к исправлению известных эксплуатируемых брешей, что фактически обязывает устранить их во всех федеральных агентствах.
05:59 [Надпись на экране]: 6. Ваш план защиты: защитите свою сеть.
06:00 Итак, мы распутали тайну, определили оружие и разоблачили виновника. Теперь давайте поговорим о защите.
06:06 Речь пойдет о том, что вы реально можете сделать прямо сейчас, чтобы обезопасить свой небольшой уголок интернета.
06:10 [Надпись на экране]: Затронуты ли вы? Модель: TP-Link Archer C7.
06:11 Перво-наперво: вам нужно узнать, находитесь ли вы в зоне риска. Основные модели — это конкретные версии TP-Link Archer C7 и TL-WR841N и ND.
06:21 Но, и это важно, вам необходимо проверить саму наклейку на нижней части вашего роутера. Почему? Потому что некоторые интернет-провайдеры, такие как Ziggo в Европе, фактически раздавали их клиентам под своим собственным брендом.
06:31 [Надпись на экране]: 3 шага к безопасности:
1. Обновите прошивку. Установите экстренное исправление, выпущенное TP-Link в ноябре 2024 года.
2. Отключите удаленное управление. Убедитесь, что эта функция отключена в настройках вашего роутера.
3. Замените устаревшее оборудование (EoL). Это самый важный шаг для долгосрочной безопасности.
06:32 Итак, вот три конкретных действия, которые вы можете предпринять прямо сейчас.
06:35 Первое: обновите прошивку. Да, даже если устройство старое. TP-Link выпустила это экстренное исправление в ноябре 2024 года. Зайдите на их сайт поддержки, найдите его и установите.
06:45 Второе: отключите удаленное управление. Эта функция позволяет получать доступ к вашему роутеру из интернета. По умолчанию она должна быть выключена, но вы обязательно должны это проверить.
06:53 И третье — и это действительно самое важное долгосрочное решение — замените оборудование с истекшим сроком службы. Это единственный реальный способ гарантировать получение обновлений безопасности в будущем.
07:01 [Надпись на экране]: УЯЗВИМОСТЬ БЕЗОПАСНОСТИ: самое слабое звено. Одно уязвимое устройство угрожает всему сообществу.
07:01 Послушайте, в конце концов, вся эта история касается не только одного бренда или одной конкретной уязвимости.
07:06 Главный вывод здесь в том, что неподдерживаемое, устаревшее устройство в вашей сети не просто заставляет буферизоваться ваш Netflix — это огромная брешь в безопасности.
07:15 Это превращает вас в мишень и может сделать невольным соучастником атак против всех остальных.
07:20 [Надпись на экране]: Какова истинная цена одного устаревшего устройства?
07:20 Поэтому я оставлю вас с этой мыслью: в мире, где подключено буквально все, какова реальная цена того, что всего одно устаревшее уязвимое устройство остается включенным в розетку?
07:29 Оказывается, защита нашего глобального цифрового мира часто начинается с чуть большего внимания к самой старой технике в наших собственных домах.
Пояснение
Контекст составлен по содержимому ролика и может требовать проверки.
Термин «password spraying» (распыление паролей) обозначает тип брутфорс-атаки, при котором злоумышленник пытается подобрать несколько наиболее распространенных паролей сразу к огромному количеству разных учетных записей, в отличие от классического подбора, где множество паролей пробуется на одном аккаунте. Это позволяет избежать автоматической блокировки аккаунтов за превышение лимита неудачных попыток входа.